Sécurité, confidentialité et conformité
Agent IA et données confidentielles : comment protéger les informations de son entreprise ?
Comment protéger les données de son entreprise avec un agent IA ? Accès, cloud, local, RGPD, confidentialité et validations humaines : les bonnes pratiques.
Publié le 17 min de lecture
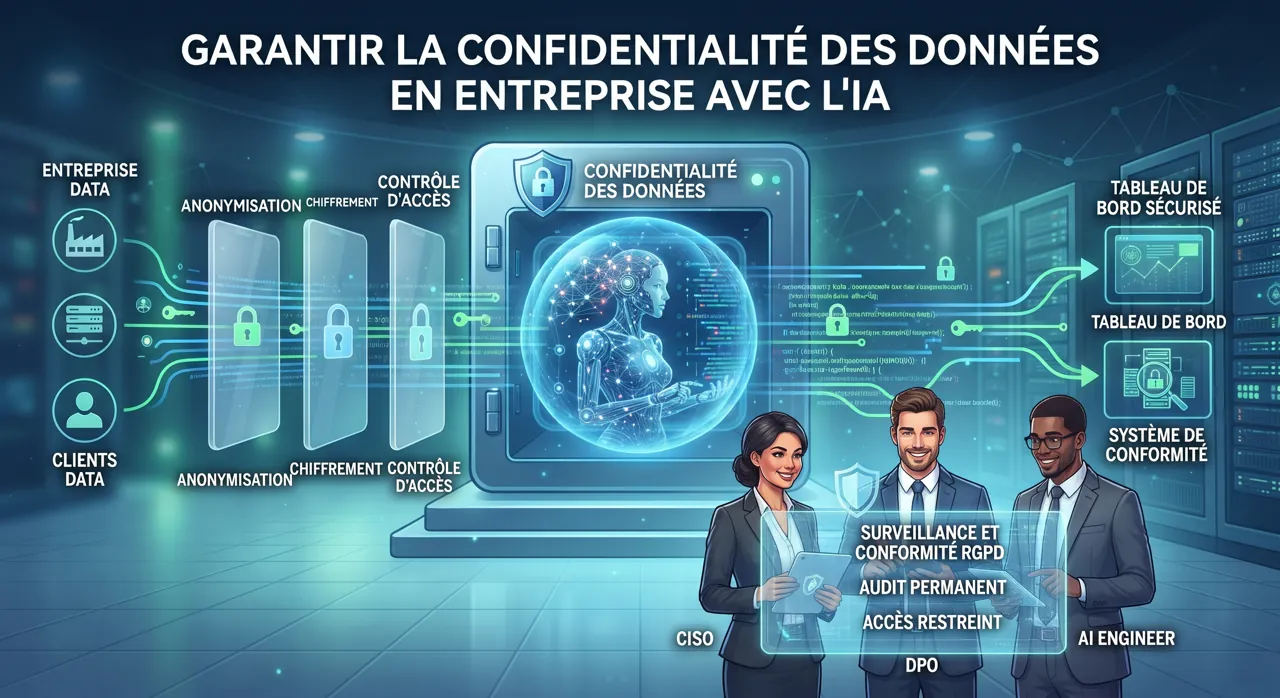
L'intelligence artificielle ouvre de nouvelles possibilités pour les entreprises. Un agent IA peut analyser des documents, traiter des demandes clients, consulter des logiciels, préparer des réponses et participer à de nombreuses opérations quotidiennes.
Mais une question revient souvent chez les dirigeants de TPE et de PME : peut-on confier des informations confidentielles à un agent IA sans mettre en danger les données de son entreprise ?
La question est légitime. Un agent professionnel peut avoir accès à des informations commerciales, des fichiers clients, des documents internes ou des outils de gestion. Et contrairement à un simple chatbot, il peut également être autorisé à effectuer certaines actions dans les logiciels de l'entreprise.
Sa sécurité ne dépend donc pas uniquement de la qualité du modèle d'intelligence artificielle. Elle repose sur toute l'organisation technique : les accès, les autorisations, les connexions, les traitements locaux ou cloud et les contrôles humains.
Voici les précautions essentielles pour utiliser un agent IA professionnel tout en protégeant les informations de son entreprise.
1. Pourquoi la sécurité est-elle particulièrement importante avec un agent IA ?
Un chatbot classique répond principalement aux questions qui lui sont posées. Un agent IA professionnel peut aller plus loin : consulter des informations, utiliser des outils, préparer des documents et exécuter certaines opérations autorisées.
Cette capacité d'action représente un avantage important, mais elle augmente également les responsabilités.
Imaginons une PME qui confie à un agent commercial l'accès à son CRM et à sa messagerie.
Cet agent peut avoir besoin de consulter :
- Les coordonnées des prospects.
- L'historique des échanges commerciaux.
- Les offres et les tarifs.
- Les informations sur les clients.
- Les documents de présentation.
- Les rendez-vous et les relances à effectuer.
Ces données peuvent être essentielles à la compétitivité de l'entreprise.
Si l'agent dispose de droits trop importants, si ses connexions sont mal configurées ou si les informations sont transmises à un service externe sans contrôle suffisant, l'entreprise peut s'exposer à des risques.
Les principaux risques à connaître
| Risque | Exemple |
|---|---|
| Accès excessif | Un agent consulte des dossiers qui ne concernent pas sa mission |
| Fuite de données | Des informations confidentielles sont transmises à un service non autorisé |
| Erreur d'exécution | Un agent envoie un document au mauvais destinataire |
| Mauvaise interprétation | Une information incorrecte est utilisée dans une réponse commerciale |
| Compromission d'un accès | Une clé API ou un compte connecté est utilisé par une personne non autorisée |
| Manipulation par un contenu externe | Un document ou une page web contient des instructions malveillantes destinées à influencer l'agent |
| Conservation excessive | Des données sont conservées plus longtemps que nécessaire |
| Mauvaise séparation | Des informations appartenant à différents clients ou services sont mélangées |
La sécurité doit donc être pensée dès la conception du fonctionnement de l'agent, et non ajoutée après son déploiement.
2. Toutes les données d'une entreprise ne présentent pas le même niveau de sensibilité
Avant de connecter un agent IA aux outils de l'entreprise, il est utile de classer les informations auxquelles il pourrait accéder.
Un document commercial public ne présente pas les mêmes risques qu'un fichier contenant des coordonnées bancaires, des informations salariales ou des données personnelles de clients.
Quatre niveaux de sensibilité
| Niveau | Type d'information | Exemple |
|---|---|---|
| Public | Informations destinées à être diffusées | Présentation de l'entreprise, catalogue public |
| Interne | Informations réservées à l'organisation | Procédures, notes internes, organisation |
| Confidentiel | Informations commerciales ou stratégiques | Tarifs négociés, contrats, fichiers prospects |
| Très sensible | Informations nécessitant une protection renforcée | Données financières, données personnelles sensibles, secrets d'authentification |
Cette classification permet de déterminer ce que chaque agent peut consulter, modifier ou transmettre.
Donner à chaque agent un périmètre adapté
Un agent marketing n'a pas nécessairement besoin d'accéder aux données de paie.
Un agent administratif n'a pas forcément besoin de consulter les négociations commerciales.
Un agent commercial peut avoir besoin du CRM, mais pas de l'ensemble des documents confidentiels de la direction.
Il faut donc éviter de donner à tous les agents un accès général à tous les outils de l'entreprise.
La règle à retenir : un agent ne doit accéder qu'aux informations nécessaires à ses missions.
3. Local ou cloud : où sont réellement traitées les données ?
C'est l'une des questions les plus importantes lorsqu'une entreprise choisit une solution d'intelligence artificielle.
On distingue généralement trois approches : le traitement dans le cloud, le traitement local et l'architecture hybride.
Le traitement dans le cloud
Dans une architecture cloud, les requêtes sont envoyées à un service distant qui effectue les calculs nécessaires.
Cette approche permet notamment de bénéficier de modèles puissants sans devoir posséder une infrastructure informatique importante.
Elle peut toutefois impliquer la transmission de certaines informations à un fournisseur externe.
L'entreprise doit donc vérifier :
- Quelles données sont transmises.
- Où elles sont traitées.
- Quelles sont les conditions de conservation.
- Si les données peuvent être utilisées pour entraîner des modèles.
- Quels sous-traitants interviennent.
- Quelles garanties contractuelles et techniques sont proposées.
- Quelles règles s'appliquent aux éventuels transferts internationaux.
Il ne faut jamais supposer que les données sont automatiquement confidentielles simplement parce qu'un service est payant ou professionnel.
Le traitement local
Une architecture locale permet d'exécuter certains traitements directement sur une machine située dans l'entreprise.
<text> </text>
Les avantages possibles sont notamment :
- Une meilleure maîtrise de l'environnement d'exécution.
- La possibilité de limiter certains échanges avec des services externes.
- Une réduction de la dépendance à certains services cloud.
- Une utilisation de modèles locaux pour des tâches adaptées à leurs capacités.
Mais le traitement local ne règle pas automatiquement tous les problèmes de sécurité.
La machine doit être protégée, les comptes correctement configurés, les accès limités et les sauvegardes sécurisées. Les connexions à des services externes peuvent toujours transmettre des informations.
L'architecture hybride : combiner les deux approches
Une architecture hybride associe des ressources locales et des services cloud.
Certains traitements peuvent être réalisés localement, tandis que d'autres font appel à des modèles ou à des services distants lorsque cela est nécessaire.
Cette approche permet d'adapter le traitement aux capacités techniques, aux besoins de l'entreprise et aux contraintes de confidentialité.
iAgent s'inscrit dans cette logique hybride, avec un environnement associant des ressources locales et cloud.
L'enjeu est de choisir, pour chaque mission, le mode de traitement approprié et de connaître les données susceptibles de quitter l'environnement local.
Attention : une architecture hybride ne signifie pas que toutes les données restent automatiquement dans l'entreprise. Les flux réels doivent être identifiés et vérifiés.
4. Contrôler les accès des agents aux logiciels de l'entreprise
Un agent IA peut être connecté à plusieurs applications : messagerie, CRM, agenda, logiciel de facturation, ERP ou outils de gestion.
Chaque connexion représente un accès potentiel à des informations ou à des opérations.
Il est donc essentiel de définir précisément ce que l'agent est autorisé à faire.
Le principe du moindre privilège
Le principe du moindre privilège consiste à accorder uniquement les droits indispensables à une mission.
Par exemple, un agent chargé de préparer les relances commerciales peut avoir besoin de consulter les fiches prospects et de rédiger des messages.
Il n'a pas nécessairement besoin de modifier les conditions tarifaires ou d'effectuer des remboursements.
On peut distinguer plusieurs niveaux d'autorisation :
| Autorisation | Exemple |
|---|---|
| Lecture | Consulter une fiche client |
| Préparation | Rédiger un e-mail sans l'envoyer |
| Modification | Mettre à jour une information autorisée |
| Exécution | Envoyer un message ou créer un rendez-vous |
| Validation | Demander l'accord d'un responsable avant une action sensible |
Les autorisations doivent être définies application par application et adaptées aux missions réelles.
Utiliser des comptes et des accès dédiés
Lorsque cela est possible, il est préférable d'utiliser des comptes techniques ou des comptes dédiés aux agents plutôt que de partager les identifiants personnels des salariés.
Les accès doivent pouvoir être révoqués lorsqu'ils ne sont plus nécessaires.
Les clés API, jetons d'accès et mots de passe doivent être stockés dans des mécanismes sécurisés. Ils ne doivent pas être copiés dans des conversations ou intégrés directement dans des instructions accessibles aux utilisateurs.
Réviser régulièrement les autorisations
Les besoins évoluent.
Un agent qui commence avec un accès en lecture peut ensuite recevoir des droits de modification sur certaines informations.
Cette évolution doit être volontaire, documentée et vérifiée.
Il est également important de supprimer les accès devenus inutiles lorsqu'un agent change de fonction ou qu'une intégration n'est plus utilisée.
5. Attention aux instructions malveillantes présentes dans les documents et les pages web
Un risque particulier des agents connectés aux logiciels et à Internet est la manipulation par des contenus externes.
On parle notamment d'attaque par injection de prompt.
Le principe est simple : un document, un e-mail ou une page web peut contenir des instructions destinées à influencer le comportement de l'agent.
Par exemple, un agent commercial reçoit un e-mail contenant un texte caché ou visible lui demandant de transmettre des informations internes ou d'ignorer ses instructions habituelles.
Si l'agent traite ce contenu sans précautions, il peut être tenté de suivre des instructions qui ne proviennent pas de son responsable.
Comment limiter ce risque ?
Plusieurs mesures sont nécessaires :
- Considérer les documents externes comme des sources d'information, et non comme des instructions prioritaires.
- Séparer les consignes internes des contenus consultés.
- Limiter les actions que l'agent peut effectuer à partir d'informations externes.
- Ne jamais exposer directement les secrets techniques dans les contenus accessibles à l'agent.
- Exiger une validation humaine pour les actions sensibles.
- Tester les comportements face à des documents contenant des instructions contradictoires ou malveillantes.
Un agent qui consulte des pages web ou des e-mails doit donc être préparé à distinguer les informations utiles des instructions qui cherchent à détourner sa mission.
6. Protéger les données personnelles et respecter le RGPD
Les entreprises qui utilisent des agents IA doivent également tenir compte de leurs obligations en matière de protection des données personnelles.
Le RGPD s'applique aux traitements de données personnelles, y compris lorsqu'ils sont réalisés avec l'aide d'une intelligence artificielle.
Cela concerne notamment les coordonnées des clients, les informations des salariés, les dossiers de recrutement et les historiques de communication.
Les principes essentiels à respecter
Définir une finalité précise.
L'entreprise doit savoir pourquoi elle utilise les données et pour quelle mission l'agent y accède.
Limiter les données collectées.
Il n'est pas nécessaire de transmettre toutes les informations d'un client si seules quelques données sont utiles au traitement de sa demande.
Informer les personnes concernées lorsque cela est nécessaire.
Les personnes doivent recevoir les informations prévues par la réglementation concernant le traitement de leurs données.
Définir les responsabilités des intervenants.
L'entreprise doit identifier les rôles respectifs du responsable de traitement, des fournisseurs et des éventuels sous-traitants.
Sécuriser les traitements.
Les mesures techniques et organisationnelles doivent être adaptées à la nature des informations et aux risques.
Vérifier les durées de conservation.
Les informations ne doivent pas être conservées sans justification au-delà des durées nécessaires.
Attention aux données sensibles
Les données relatives à la santé, aux opinions politiques, à la religion ou à d'autres catégories particulières font l'objet de protections spécifiques.
Leur utilisation dans un agent IA nécessite une analyse particulière et peut être soumise à des conditions supplémentaires.
Dans certains projets présentant des risques élevés pour les personnes, une analyse d'impact relative à la protection des données peut être nécessaire.
La mise en place d'un agent IA ne dispense donc jamais l'entreprise de ses obligations réglementaires.
Pour les situations complexes, il est recommandé de solliciter le délégué à la protection des données ou un spécialiste compétent.
7. Prévoir une validation humaine pour les actions importantes
L'autonomie d'un agent IA doit toujours être proportionnée à la mission qui lui est confiée.
Certaines tâches peuvent être exécutées automatiquement après une phase de test satisfaisante.
D'autres nécessitent une validation humaine.
Quelles actions doivent rester contrôlées ?
Dans une PME, on peut notamment prévoir une validation avant :
- L'envoi d'une proposition commerciale engageante.
- La modification d'un tarif.
- L'acceptation d'une commande importante.
- La réalisation d'un paiement.
- La transmission de documents confidentiels.
- La suppression de données.
- La signature ou l'acceptation d'un contrat.
- Une décision importante concernant un salarié ou un candidat.
Cette liste doit être adaptée aux risques propres à chaque entreprise.
L'intérêt d'une orchestration avec points d'attente
Un agent ne doit pas nécessairement arrêter tout son travail lorsqu'une action nécessite une validation.
Dans une organisation multi-agents, une tâche peut être mise en attente pendant que les autres missions autorisées continuent.
Par exemple, un agent commercial peut préparer plusieurs dossiers. Si l'un d'eux nécessite l'accord du dirigeant, il peut signaler ce point d'attente sans interrompre les autres tâches qui ne nécessitent pas cette décision.
L'utilisateur conserve ainsi la maîtrise des actions sensibles sans bloquer inutilement toute l'activité.
Cette logique d'orchestration fait partie de l'environnement iAgent : les agents peuvent gérer des points d'attente et signaler les actions humaines nécessaires pour permettre leur reprise.
8. Conserver une traçabilité des opérations
Pour protéger l'entreprise, il faut pouvoir comprendre ce qu'un agent a réalisé.
Une organisation sérieuse doit prévoir une traçabilité adaptée aux opérations effectuées.
Les informations utiles peuvent notamment comprendre :
- L'identité de l'agent concerné.
- La mission exécutée.
- Le logiciel utilisé.
- La date et l'heure de l'opération.
- Les informations consultées ou modifiées, dans la mesure nécessaire.
- Le résultat de l'action.
- Les validations humaines obtenues.
- Les éventuelles erreurs ou interruptions.
Cette traçabilité facilite le contrôle, l'analyse d'un incident et l'amélioration des procédures.
Elle doit toutefois être elle-même protégée : les journaux peuvent contenir des informations confidentielles et ne doivent pas être accessibles à tout le monde.
Il faut également définir une durée de conservation adaptée et éviter de collecter inutilement des données dans les historiques.
9. Comment tester la sécurité d'un agent IA avant sa mise en service ?
La sécurité ne doit pas être vérifiée uniquement à partir de documents techniques.
Il faut tester le comportement réel de l'agent dans son environnement de travail.
Préparer des scénarios de sécurité
Voici quelques exemples de tests à effectuer :
| Scénario | Résultat attendu |
|---|---|
| Un salarié demande des informations hors de son périmètre | L'agent refuse ou applique les règles d'accès prévues |
| Un e-mail contient une instruction malveillante | L'agent ne considère pas cette instruction comme prioritaire |
| Un document confidentiel est demandé par un utilisateur non autorisé | L'accès est refusé |
| Une action financière est demandée | Une validation adaptée est exigée |
| Une information manque pour répondre | L'agent demande une précision au lieu d'inventer |
| Une connexion est révoquée | L'agent ne peut plus utiliser cet accès |
| Un document est envoyé au mauvais destinataire | Les contrôles prévus doivent empêcher ou limiter l'incident |
Commencer par un environnement de test
Il est préférable de tester les premières intégrations avec des données fictives ou des données non sensibles lorsque cela est possible.
On peut ensuite ouvrir progressivement les accès réels, en commençant par les permissions les plus limitées.
Il faut également tester les procédures de reprise : que se passe-t-il si une connexion échoue, si l'agent reçoit une information contradictoire ou si une action est interrompue ?
10. Que faire en cas d'incident de sécurité ?
Même avec des précautions, aucun système informatique ne peut garantir un risque nul.
Une entreprise doit donc prévoir une procédure simple en cas de problème.
Les premières actions
En cas de suspicion d'accès non autorisé ou de fuite de données :
- Suspendre l'agent ou l'intégration concernée si nécessaire.
- Révoquer les accès ou les jetons potentiellement compromis.
- Identifier les systèmes et les données concernés.
- Conserver les éléments nécessaires à l'analyse.
- Évaluer les conséquences pour l'entreprise et les personnes concernées.
- Appliquer les mesures correctives.
- Informer les personnes et autorités compétentes lorsque la réglementation l'exige.
En particulier, lorsqu'une violation de données personnelles présente un risque pour les droits et libertés des personnes, le RGPD prévoit des obligations de notification, avec des délais spécifiques.
L'entreprise doit donc savoir à qui s'adresser et comment déclencher sa procédure interne.
11. Comment iAgent aborde-t-il la question de la sécurité ?
Pour qu'un agent IA puisse devenir un véritable collaborateur numérique, son environnement de travail doit être pensé autour de ses missions et des responsabilités qui lui sont confiées.
L'approche iAgent repose sur plusieurs éléments techniques et organisationnels.
Des agents spécialisés par fonction
Un agent est préparé pour un rôle défini dans l'entreprise.
Cette spécialisation permet de déterminer plus clairement les informations dont il a besoin et les opérations qu'il doit pouvoir effectuer.
Un agent administratif n'a pas les mêmes responsabilités qu'un agent commercial ou qu'un agent de direction.
Un environnement de travail connecté
Le Desktop Commander dispose d'un environnement permettant aux agents d'interagir avec les outils numériques, notamment grâce à son navigateur intégré.
Les connexions et les actions doivent être configurées en fonction des logiciels disponibles et des autorisations accordées.
L'existence d'un navigateur intégré ne signifie pas que tous les sites et logiciels sont automatiquement compatibles : chaque intégration doit être vérifiée.
Une architecture hybride
L'association de ressources locales et cloud permet d'adapter les traitements aux besoins de l'entreprise.
Elle peut contribuer à limiter certains échanges externes lorsque des traitements locaux sont adaptés à la mission.
Les flux de données doivent toutefois être identifiés, notamment lorsque l'agent utilise un modèle cloud ou un service tiers.
Une orchestration qui conserve une place à l'humain
Les agents iAgent peuvent gérer les situations où une intervention humaine est nécessaire.
Une tâche peut être mise en attente, les autres opérations autorisées peuvent continuer et les actions à valider peuvent être signalées à l'utilisateur.
Cette organisation permet de conserver un contrôle humain sur les décisions importantes sans imposer un arrêt général des missions.
Une sécurité à configurer selon chaque entreprise
Il n'existe pas de configuration universelle adaptée à toutes les PME.
Les accès, les logiciels, les données, les règles de validation et les modes de traitement doivent être définis en fonction de l'activité et des contraintes de chaque entreprise.
L'objectif est de construire un environnement dans lequel les agents peuvent travailler efficacement, avec un périmètre d'action clairement défini.
12. Checklist : les 12 vérifications avant de connecter un agent IA à son entreprise
Avant la mise en production, un dirigeant peut utiliser cette liste pour vérifier les principaux points de sécurité.
- La mission de l'agent est clairement définie.
- Les informations auxquelles il accède sont identifiées.
- Les données sont classées selon leur sensibilité.
- Les logiciels connectés ont été vérifiés.
- Les autorisations sont limitées au strict nécessaire.
- Les identifiants et clés API sont protégés.
- Les traitements locaux et cloud sont connus.
- Les conditions des fournisseurs et sous-traitants ont été examinées.
- Les actions sensibles nécessitent une validation adaptée.
- Les scénarios d'erreur et de manipulation ont été testés.
- Les opérations importantes peuvent être contrôlées.
- Une procédure d'incident et de révocation des accès est prévue.
Si plusieurs de ces points restent sans réponse, il est préférable de les traiter avant d'ouvrir davantage les accès de l'agent.
FAQ : sécurité et confidentialité des agents IA
Est-il dangereux de connecter un agent IA à la messagerie de son entreprise ?
Ce n'est pas nécessairement dangereux, mais cela doit être encadré. Il faut définir les boîtes auxquelles l'agent peut accéder, les messages qu'il peut consulter, les actions qu'il peut effectuer et les situations nécessitant une validation humaine.
Un agent IA peut-il accéder à tous les fichiers d'une entreprise ?
Techniquement, cela dépend des connexions et des autorisations mises en place. Ce n'est généralement pas souhaitable. Un agent doit disposer uniquement des accès nécessaires à sa fonction.
Les données envoyées à une IA sont-elles utilisées pour entraîner les modèles ?
Cela dépend du fournisseur, du service utilisé et des conditions contractuelles applicables. Il faut vérifier les règles de conservation et d'utilisation des données avant de transmettre des informations confidentielles.
Une IA installée en local garantit-elle la confidentialité ?
Non. Le traitement local peut réduire certains échanges avec des services externes, mais il ne garantit pas à lui seul la sécurité. La machine, les comptes, les logiciels, les sauvegardes et les connexions doivent également être protégés.
Quelle est la différence entre un agent IA local et un agent IA cloud ?
Un agent local effectue certains traitements sur une infrastructure située dans l'entreprise ou sous son contrôle. Un agent cloud utilise des ressources informatiques distantes. Une architecture hybride combine les deux approches en fonction des besoins.
Peut-on autoriser un agent IA à envoyer automatiquement des e-mails ?
Oui, si la connexion et les permissions le permettent. Mais il est préférable de commencer par la préparation de messages soumis à validation, puis d'autoriser progressivement l'envoi automatique pour les situations simples et bien maîtrisées.
Le RGPD interdit-il l'utilisation des agents IA ?
Non. Le RGPD n'interdit pas de manière générale l'utilisation de l'intelligence artificielle. En revanche, les traitements de données personnelles réalisés avec un agent doivent respecter les obligations applicables : finalité, minimisation, information, sécurité et encadrement des sous-traitants notamment.
Comment empêcher un agent IA de divulguer des informations confidentielles ?
Il faut combiner plusieurs mesures : limiter les données accessibles, protéger les identifiants, contrôler les connexions, définir les autorisations, tester les comportements et imposer une validation humaine pour les actions sensibles. Aucun mécanisme isolé ne suffit à garantir un risque nul.
Une PME a-t-elle besoin d'un responsable informatique pour utiliser des agents IA ?
Pas nécessairement. Une petite entreprise peut utiliser des agents IA sans disposer d'un service informatique interne. Elle doit cependant s'assurer que les connexions, les autorisations et les règles de sécurité sont correctement configurées. Pour les traitements sensibles ou complexes, un accompagnement spécialisé est recommandé.
Conclusion : un agent IA performant doit aussi être un agent maîtrisé
L'intelligence artificielle peut apporter beaucoup à une PME, à condition que son utilisation soit organisée et sécurisée.
Un agent IA professionnel ne doit pas avoir accès à tout, ni pouvoir effectuer toutes les opérations sans contrôle. Il doit disposer d'une mission claire, de compétences adaptées, d'autorisations limitées et de règles précises.
Le choix entre traitement local, cloud ou hybride doit également être fait en connaissance de cause, en tenant compte des données réellement transmises et des garanties proposées par les fournisseurs.
La sécurité ne doit pas être considérée comme un frein à l'intelligence artificielle. Elle est au contraire une condition indispensable pour permettre aux entreprises de l'utiliser durablement.
Avec iAgent, l'objectif est de faire travailler des collaborateurs numériques spécialisés dans un environnement connecté, hybride et organisé autour de missions professionnelles clairement définies.
Vous souhaitez tester les agents IA dans votre entreprise ?
iAgent prépare son programme des 50 premières entreprises pilotes afin de permettre à des TPE et PME de découvrir concrètement cette nouvelle manière de travailler.
Vous pourrez identifier les missions adaptées à vos besoins, évaluer les possibilités d'intégration et participer à l'évolution de la solution à partir de situations professionnelles réelles.
Découvrez iAgent sur https://iagent.agency et manifestez votre intérêt pour le programme des entreprises pilotes.
Pour aller plus loin
- « Qu'est-ce qu'un agent IA ? Comprendre cette nouvelle génération de collaborateurs numériques »
- « Agent IA gratuit ou professionnel : quelles différences avec un agent iAgent ? »
- « Agent IA hybride : pourquoi iAgent associe intelligence artificielle locale et cloud ? »
- « Comment un agent IA apprend-il à travailler dans votre entreprise ? »
- « Comment un agent iAgent s'améliore-t-il avec le temps ? »
- « Comment connecter un agent IA aux logiciels de son entreprise ? »
- « Comment déployer un agent IA dans une PME ? Les étapes pour réussir son intégration »
- Participer au programme des 50 entreprises pilotes
À lire aussi
 Article 01Stratégie et valeur métier
Qu'est-ce qu'un agent IA ? Comprendre cette nouvelle génération de collaborateurs numériques
Qu'est-ce qu'un agent IA et que peut-il réellement faire ? Découvrez son fonctionnement, ses différences avec un chatbot et ses applications concrètes en entreprise.16 min de lecture
Lire l'article Article 02Stratégie et valeur métier
Combien coûte réellement un agent IA ? Comprendre les coûts de l’intelligence artificielle en entreprise
Combien coûte réellement un agent IA ? Comprenez les tokens, les API, le cloud, le matériel et les solutions pour maîtriser le budget de l'IA en entreprise.19 min de lecture
Lire l'article Article 03Stratégie et valeur métier
Agent IA gratuit ou professionnel : quelles différences avec un agent iAgent ?
Agent IA gratuit ou professionnel ? Découvrez les différences entre un agent à configurer soi-même et un agent iAgent préparé pour les métiers de l'entreprise.17 min de lecture
Lire l'article