Sécurité et déploiement
Autonome ne signifie pas incontrôlé.
Un agent iAgent travaille seul, dans les limites que vous fixez. Ces limites sont tenues par l'application, pas par une consigne au modèle.
- Permissionspar métier
- Validationquand vous la voulez
- Journalde chaque action
- Coffrepour vos clés
- Lecture du dossier « Devis à relancer »
- Brouillon de relance écrit pour 3 clients
- Envoi en attente de votre relecture
- Texte relu et validé, envoi consigné
- Outil refusé : hors des permissions du poste
Le parcours d'une action
De la demande à la trace, rien n'échappe
- DemandeUne tâche planifiée, ou ce que vous demandez à voix haute.
- Vérification des permissionsL'agent n'atteint que ce que son métier et vous lui ouvrez.
- Approbation si nécessaireUn outil qui modifie, un envoi : votre clic, sur le texte exact.
- ExécutionDans son dossier de travail, ou dans ceux que vous avez désignés.
- TraçabilitéChaque appel d’outil, abouti ou refusé, est consigné.
Schéma de fonctionnement : chaque étape est tenue par l'application.
Trois déploiements
Là où vos données doivent rester
Local
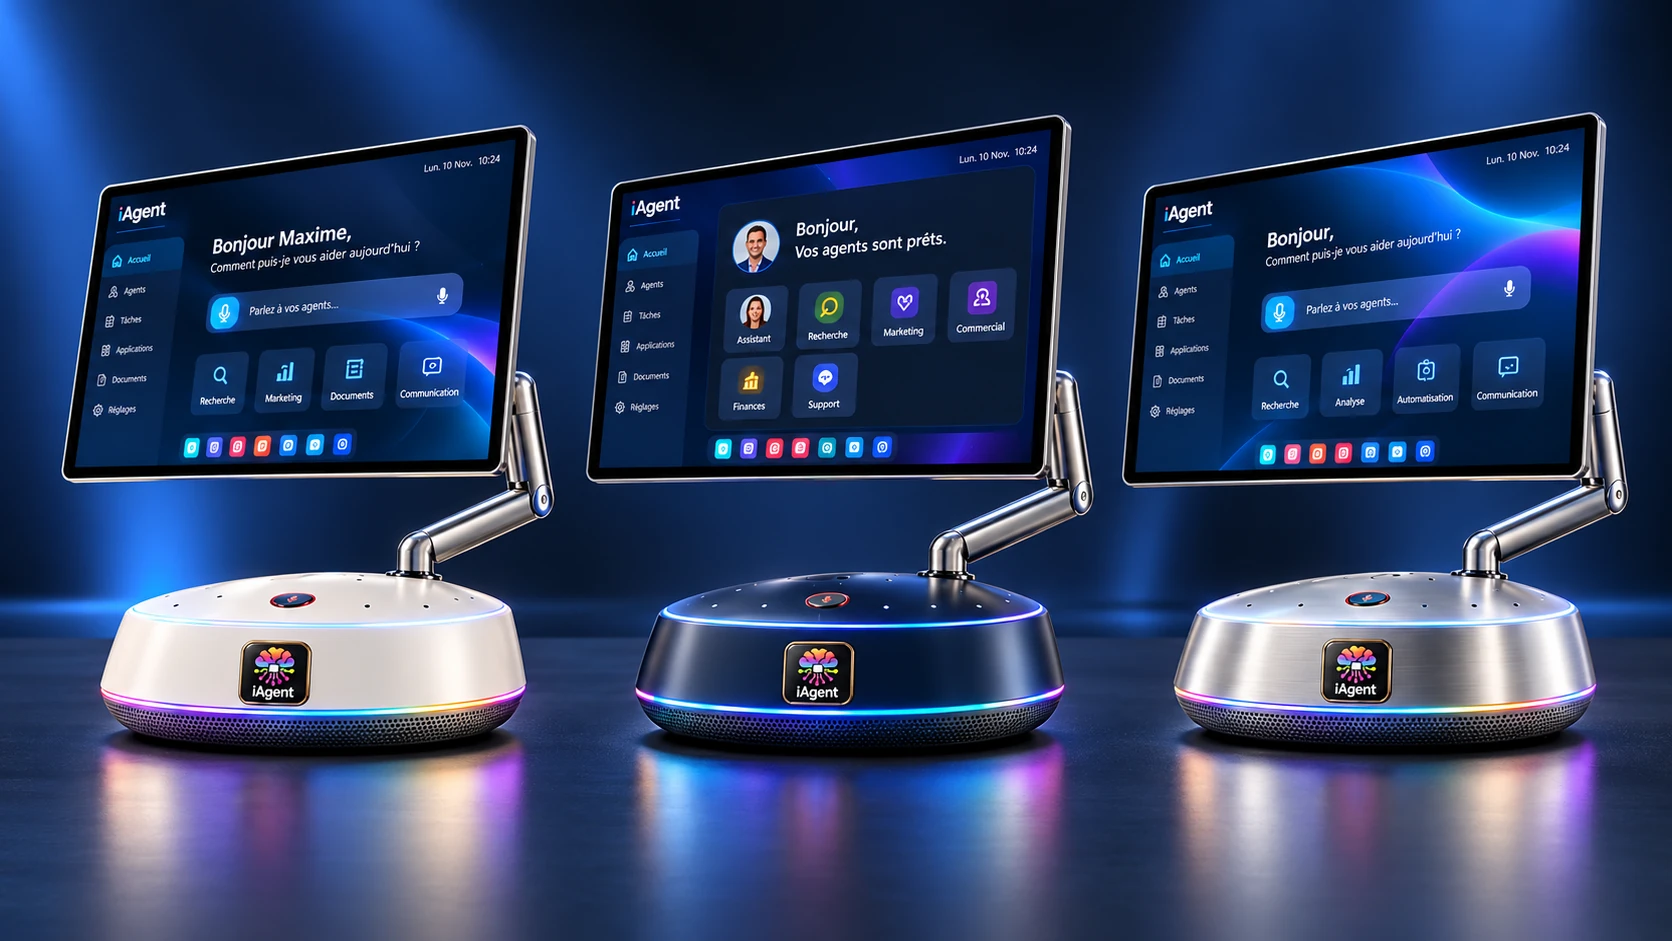
Les modèles tournent chez vous, sur la Station iAgent ; rien ne sort pour être traité.
Vos fichiers→ La Station→ Vos dossiers
Hybride
Le quotidien en local sur la Station, l'API pour ce que la machine ne porte pas. Vous êtes prévenu avant.
La Station→ Vous êtes prévenu→ L'API d'IA
Cloud
Pour un ou deux agents, sans machine : ils passent par l'API d'IA que vous choisissez.
Desktop Commander→ L'API d'IA→ Vos dossiers
Ce que tient l'application
Huit garanties, écrites dans le code
- Permissions par métierCe qu’un agent peut atteindre se déduit de sa fiche, jamais de l’écran.
- Votre clic pour modifierUn outil qui modifie quelque chose demande votre accord.
- Un dossier à luiPar défaut, l’agent ne lit et n’écrit que dans son propre dossier.
- Aucun envoi à l’aveugleAucun e-mail ne part sans que le texte exact ait été relu.
- Vos clés au coffreVos clés d’API restent sur votre poste, dans le coffre du système.
- Tout est consignéChaque appel d’outil et chaque envoi laissent une trace.
- Vos comptes, vos mainsPas de connexion automatique : vous vous connectez vous-même.
- Réglages annulablesUn réglage du chef d’équipe s’annule en un geste.
iAgent Quantum-Ready Security Architecture
Conçue pour l'ère post-quantique
Un ordinateur quantique assez puissant casserait les clés publiques classiques (RSA, courbes elliptiques). Le risque commence avant lui : des données interceptées aujourd'hui pourraient être déchiffrées plus tard (« harvest now, decrypt later »). L'architecture de sécurité iAgent est conçue pour que toute la flotte passe à la cryptographie post-quantique sans remplacement massif de matériel, avec une chaîne de confiance auditable de l'usine jusqu'au Control Plane.
Ce qui protège chaque Box
- Une identité propre : une clé Ed25519 créée sur la Box, et chaque requête vers la plateforme signée.
- Des mises à jour signées : un paquet dont la signature ne correspond pas est refusé.
- Des secrets scellés en AES-256-GCM, avec une clé dérivée par échange X25519.
- Le disque des données chiffré en LUKS2, sa clé scellée à la puce TPM 2.0 : un SSD retiré reste illisible.
Ces protections reposent sur des algorithmes classiques éprouvés ; la couche post-quantique s'y ajoute en hybride, profil par profil.
| Besoin | Référence | Rôle chez iAgent |
|---|---|---|
| Établissement de secret | ML-KEM (NIST FIPS 203) | Canal hybride entre la Box et le Control Plane, renouvellement des secrets |
| Signature post-quantique | ML-DSA (NIST FIPS 204) | Signature du code, des manifestes de mise à jour et des identités |
| Signature alternative | SLH-DSA (NIST FIPS 205) | Choix conservateur pour certains rôles de signature |
| Chiffrement symétrique | AES-256 / AEAD moderne | Disques, sauvegardes, secrets, données persistantes |
| Empreintes | SHA-384 / SHA-512 | Intégrité, journaux, artefacts |
| Transport | TLS 1.3 + hybride post-quantique | API, Control Plane, services |
Il ne s'agit pas d'installer un ordinateur quantique dans la Box : le sujet est la résistance de la cryptographie dans la durée, et la capacité de migrer.
Principes directeurs
Changer d'algorithme sans changer de machine
- Crypto-agilitéAucun service métier ne dépend d’un algorithme écrit en dur : tout passe par une seule couche, l’iAgent Crypto Provider.
- Hybride pendant la transitionMécanismes classiques éprouvés et post-quantiques combinés, pour ne jamais parier sur un seul.
- Identité forte de chaque BoxIdentité matérielle, puce TPM 2.0, attestation, échanges authentifiés des deux côtés.
- Démarrage et mises à jour vérifiablesSecure Boot, images signées, manifestes de mise à jour signés, retour arrière contrôlé.
- Inventaire cryptographiquePour chaque appareil : algorithmes, bibliothèques, certificats et profil déployés.
- Migration pilotée par politiqueLes profils cryptographiques sont versionnés et déployés par le Control Plane, sans remplacer le matériel.
Profils cryptographiques
Une migration pilotée, Box par Box
Le Control Plane déploie un profil versionné ; chaque Box réconcilie son état réel avec l'état voulu. Une Box en retard passe en « non conforme » avec un plan de remédiation, sans être coupée brutalement, sauf faille critique.
| Profil | Usage | Politique |
|---|---|---|
| CRYPTO-1 | Compatibilité classique contrôlée | Transition seulement, pour les équipements anciens |
| CRYPTO-2 | Hybride classique + post-quantique | Profil par défaut retenu pour la transition |
| CRYPTO-3 | Post-quantique préféré | Quand l’écosystème et les certificats sont stabilisés |
| CRYPTO-4 | Réservé | Pour les recommandations et migrations suivantes |
Chaîne de confiance
Une PKI iAgent à autorités séparées
Chaque action sensible est reliée à un acteur (humain, agent, service ou appareil), à un client, à une ressource et à un identifiant de corrélation. Les autorités intermédiaires se renouvellent ; une clé compromise se révoque sans réinstaller la flotte.
- Racine de confiance iAgentHors ligne ou en HSM. Jamais utilisée par les applications du quotidien.
- Autorité des appareilsÉmet les certificats des Box, liés à leur puce TPM.
- Autorité des servicesControl Plane, API et workers, avec des certificats courts et renouvelables.
- Autorité de signature du codeImages système, mises à jour, Skill Packs : séparée de l’identité des appareils.
- Autorité des identités d’agentsUn agent garde son identité logique quand il change de Box.
Références : NIST FIPS 203 (ML-KEM), FIPS 204 (ML-DSA), FIPS 205 (SLH-DSA), recommandations du NIST sur l'agilité cryptographique, feuille de route coordonnée de l'Union européenne pour la transition post-quantique.
Un environnement managé
iAgent tient la Box à jour
- La Box est préparée et tenue à jour par iAgent.
- Vous choisissez, tâche par tâche, ce qui passe par l’API et ce qui reste en local.
- Les résultats s’écrivent dans vos dossiers.